「うちは狙われない」は大間違い。公開した瞬間に来るアクセスの実録
最終更新: 2026年11月5日
11月5日追記: この記事のあと、フランスから多い時で1時間に3,665件の「探し回り」が来ました。何を探していたのか、何が取られたのか(結果は0件でした)を、フランスから1時間に3,665件。小さな会社のサイトを「総当たり」していたアクセスの正体にまとめています。
「うちは小さいから狙われない」「個人情報なんて置いていないから大丈夫」。そう思っているなら、それは大間違いです。
サイトは公開したその瞬間から、世界中のプログラムが「何か置き忘れていないか」を探しに来ます。会社でも個人でも、大きくても小さくても関係ありません。AIやノーコードで誰でもサイトを公開できるようになった今、この現実を知らないまま公開している人が増えています。
この記事では、僕の会社のサイトに実際に来たアクセスの記録をそのままお見せします。
この記事は、動画でもお話ししています
実録:僕の会社サイトの24時間
まずは、僕の会社のホームページ(forwardfield.co.jp)に、直近24時間でどこからアクセスがあったかを見てください。サイトの前に立つ「門番」のようなサービス、Cloudflareの管理画面から取った数字です。
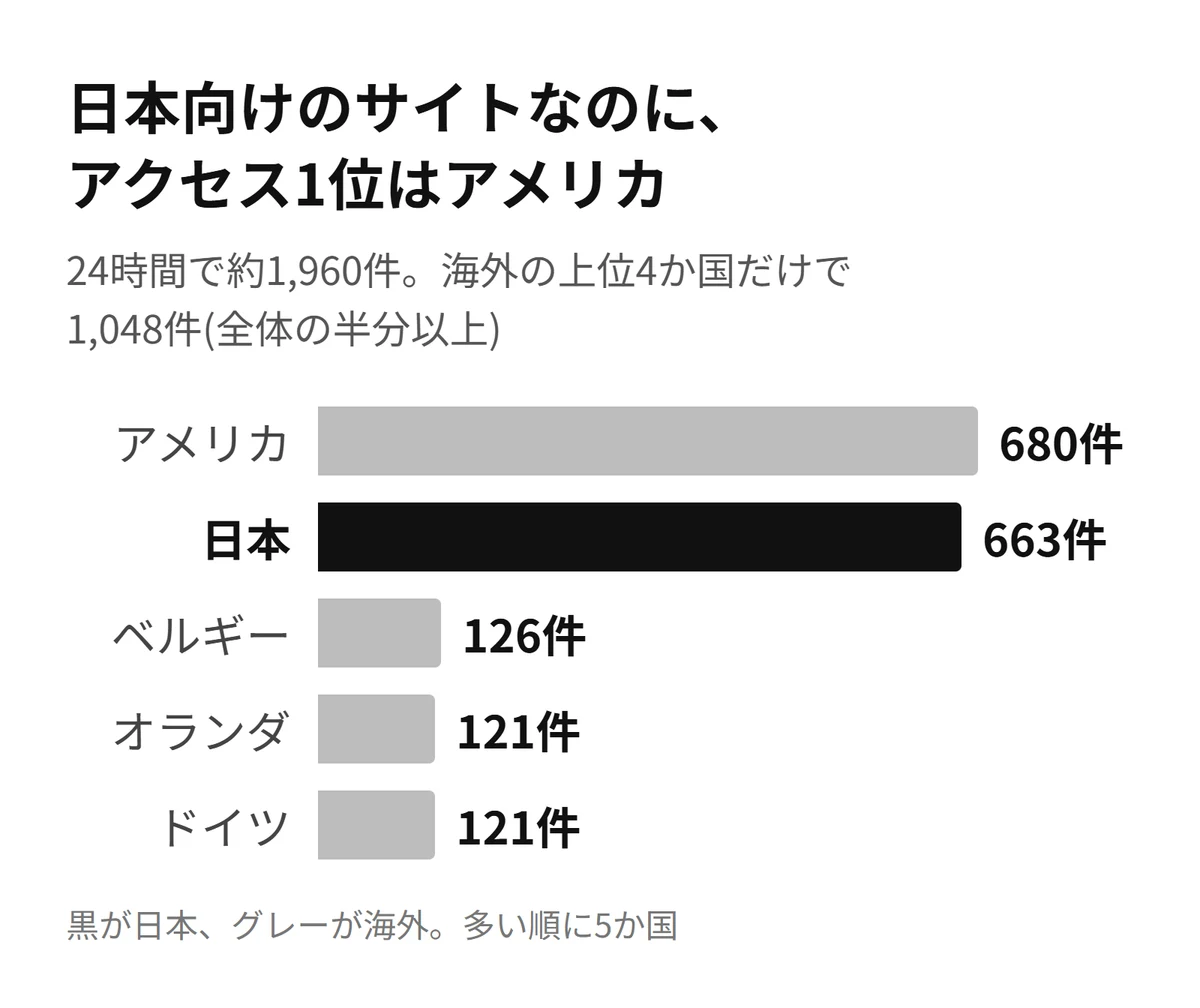
日本の中小企業のサイトで、お客様はほぼ日本の方です。それでも、海外からのアクセスが日本を大きく上回っています。その多くは人間ではなく、プログラム(ボット)です。画面を持たない自動操縦のブラウザからのアクセスだけでも、145件ありました。
12秒で45種類のファイルを探しに来た
記録の中に、はっきり「探しに来ている」とわかるアクセスがありました。10月20日の朝6時15分、オランダのある1か所から、わずか12秒の間に45種類のファイルを次々と要求してきたものです。
要求されたファイル名の一部がこちらです。
/.env
/.env.bak
/.git/config
/.aws/credentials
/aws/credentials.json
/wp-config.php.bak
/backup.sql
/db.sql
/db.sqlite
/phpinfo.php
/debug.php
名前を見ただけでは何のことかわからないと思いますが、どれも「パスワードやデータベースの中身が書かれていることが多いファイル」です。人間が手で打っているのではなく、プログラムが決まったリストを上から順に試しています。
そして大事なことがもう1つあります。僕のサイトは、WordPressで作っていません。それでもWordPressの設定ファイル(wp-config.php.bak)を探しに来ています。相手はこのサイトが何でできているかを確かめていません。世界中のサイトに、同じリストを片っ端から試しているだけです。
つまり、「うちは小さい会社だから狙われない」は通用しません。大きいか小さいかに関係なく、公開されているサイトには全部来ています。
このときは、サイトの前に置いている「門番」のCloudflareがこの相手を怪しいと判断し、偽のページを返して時間を浪費させていました。僕のサイトにはもともとこうしたファイルを置いていないので、取られるものもありません。
なぜ、URLを教えていなくても見つかるのか
不思議に思いませんか。URLを誰にも教えていないのに、なぜボットは僕のサイトを知っているのか。
答えは、アドレス欄の横にある「鍵マーク」です。鍵マークを付けるために発行される証明書は、発行されると世界中の誰でも見られる公開の台帳に、サイトの名前が載る決まりになっています。
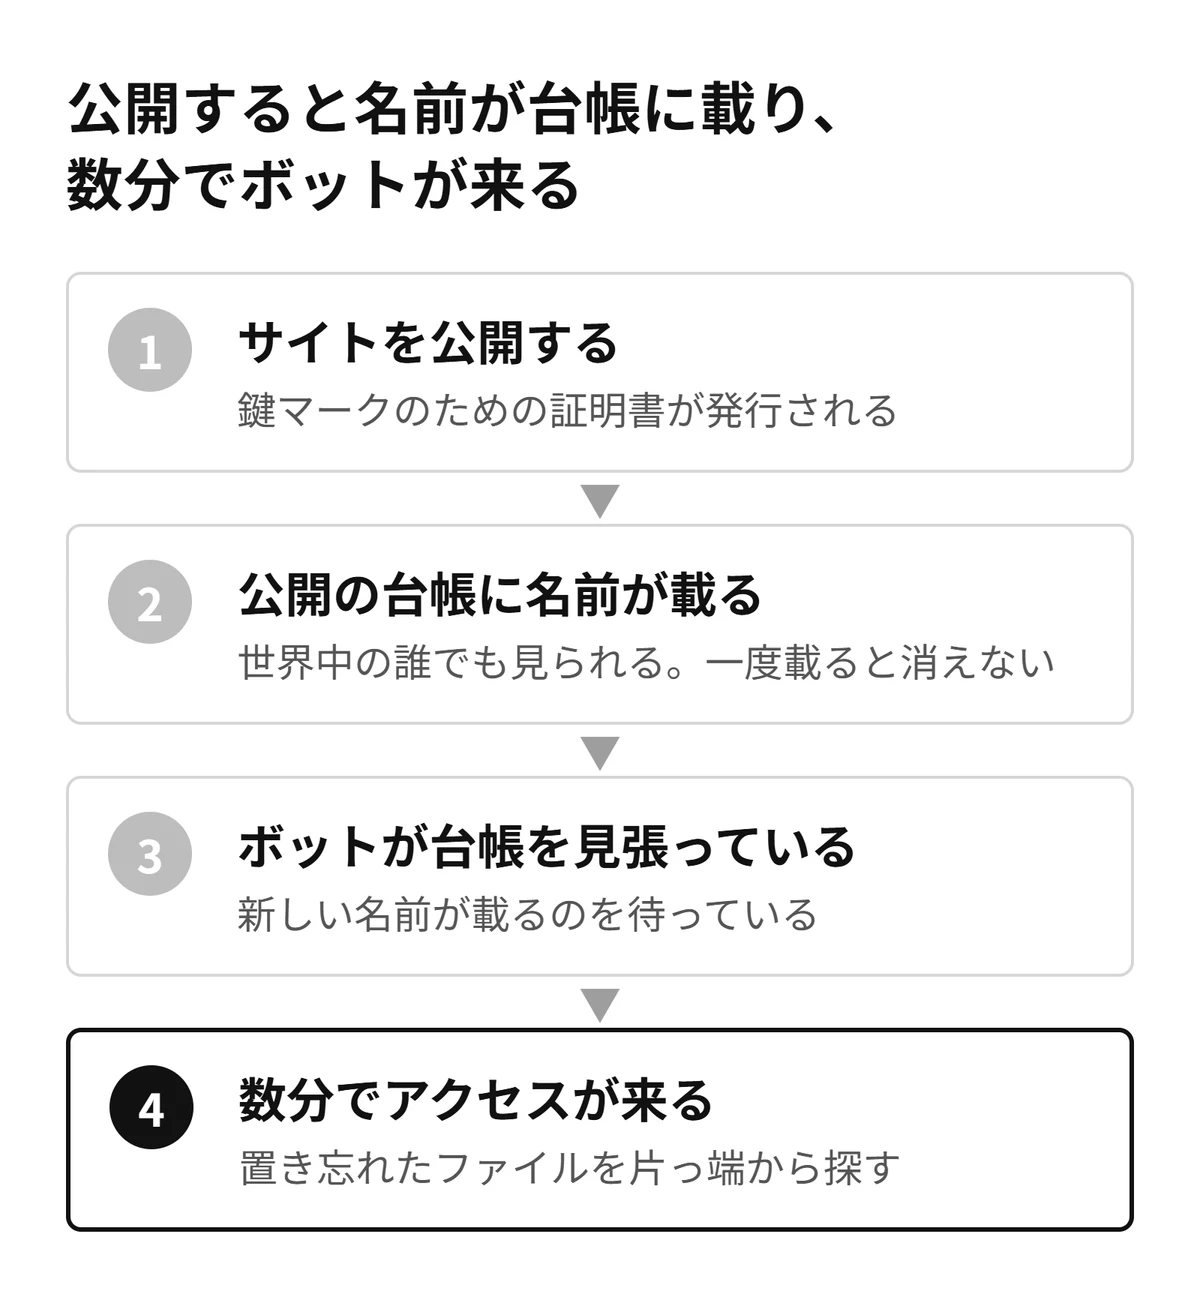
攻撃する側はこの台帳を見張っていて、新しい名前が載るとすぐに見に来ます。研究でも、証明書の発行から数分でスキャンが始まることが確かめられています。
この台帳は、Merklemapのような検索サイトで誰でも調べられます。僕の会社のドメインで検索すると、サイト本体だけでなく、メール用の名前や、開発中に一度だけ使った名前まで出てきました。もう使っていなくても、一度載った名前は台帳から消えません。「試しに作って放置したサイト」も、ちゃんと見つかるということです。
ボットが探しているのは4種類
先ほどの45種類のファイル名は、ほぼこの4つに分けられます。
| たとえると | 実際に探しに来た名前 | 中身 |
|---|---|---|
| 合鍵 | /.env、/.aws/credentials | パスワードやAPIキーをまとめたファイル |
| 設計図 | /.git/config | プログラムのソース一式の在りか |
| 置き忘れ | /backup.sql、/db.sql、/wp-config.php.bak | データベースや設定ファイルのバックアップ |
| 裏口 | /phpinfo.php、/debug.php | 開発中にだけ使う、中身を見せる画面 |
共通しているのは、どれも「本来は公開してはいけないのに、うっかり公開フォルダに残りがちなもの」だということです。ボットは鍵をこじ開けようとしているのではありません。置き忘れを拾いに来ているだけです。
被害は、もう出ています
「置き忘れを拾われる」被害は、実際に大きな規模で起きています。
- 海外の恐喝事件:2024年に報告された、公開されたままの合鍵ファイル(.env)を狙った攻撃です。11万のドメインが標的になり、パスワードなどを含む9万件以上の情報が抜かれました。その合鍵でクラウドに入り込み、データを人質に身代金を要求したと報告されています。
- AIで作ったアプリ:2026年5月、研究者がAIで作られたアプリ5,000件以上を調べたところ、約4割が見られてはいけないデータを出しっぱなしにしていました。
- 国内:設定ミスで個人情報が見える状態になっていた、という発表は毎月のようにあります。個人情報を隠したつもりのExcelファイルが、検索結果から開けてしまった例もあります。
どれも高度なハッキングではありません。置いてはいけないものを、置いてしまっただけです。そしてAIは、頼めばその「置いてはいけないもの」ごと、あっという間にアプリを作ってくれます。たとえば、AIや決済サービスを使うための合鍵(APIキー)を、ページの中にそのまま書いてくることがあります。ページの中身は、ブラウザで「ソースを表示」すれば誰でも見られます。
個人情報がなくても、「踏み台」にされます
「うちには盗られて困る個人情報なんてない」という方もいると思います。でも、攻撃する側が欲しいのは情報だけではありません。あなたのサイトやアカウントそのものを、次の攻撃の「踏み台」として使いたいのです。
| 乗っ取られたもの | 使われ方 | あなたに起きること |
|---|---|---|
| サイト | 書き換えられ、見に来た人のパソコンにウイルスを仕掛ける場所になる | お客様や知り合いが被害者になる |
| メール送信の合鍵 | あなたの名義で詐欺メールや迷惑メールが大量に送られる | 自分のメールが届かなくなる、信用を失う |
| AIやクラウドの合鍵(APIキー) | 他人があなたのお金でAIやサーバーを使い放題にする | 身に覚えのない請求が届く |
先ほどの海外の恐喝事件でも、攻撃者はメール送信サービスの合鍵を重点的に探していました。それを使って、大規模な詐欺メールを送るためです。また、書き換えられたサイトを見ただけでウイルスに感染する被害については、IPA(情報処理推進機構)も以前から注意を呼びかけています。
つまり、守らなかったときに困るのは自分だけではありません。自分のサイトが、誰かを攻撃する道具になってしまうのです。個人のサイトでも、しっかり守ってください。
公開前にやることは5つ
では、会社でも個人でも、エンジニアでなくても何をすればいいか。難しい設定は不要で、この5つです。
- 見られて困るものは置かない。URLを誰にも教えていなくても、公開した瞬間に見つかります。
- アップするフォルダの中身を、最後に目で確認する。Excel・CSV・zip・.bak・.env などが混ざっていないか。
- ページやプログラムに合鍵を書かない。パスワードやAPIキーをAIが書いていないか、公開前に確かめます。
- お客様の情報を受け取る仕組みは自作しない。問い合わせはGoogleフォームなど、決済は決済サービスに任せます。
- 管理アカウントは2段階認証にする。乗っ取られると、サイトごと書き換えられます。
いちばん伝えたいのは4番です。AIは頼めば問い合わせフォームも会員登録も作ってくれます。でも、入力された情報をどこに保存して、誰が見られるのかまでは面倒を見てくれません。名簿が丸見えになる事故の多くはここで起きています。お客様の情報を受け取るところは専門の会社が守っている既製品に任せて、AIで作るのは「見せる部分」だけにする。これがいちばん安全で、いちばん楽です。
もう1つ。今回のアクセスを止めた門番のCloudflareは、無料プランでここまでやってくれます。僕の会社のサイトも無料プランです。
そして、WordPressでサイトを運営していて、更新や管理まで手が回らないという方へ。WordPressをやめて、静的なサイトにするのもありです。僕自身、会社のサイトはそうしています。
静的なサイトとは、できあがったページをそのまま置いておくだけのサイトです。ログインする管理画面も、更新し続けないといけないプラグインもありません。乗っ取る入口そのものがないのです。先ほどのボットがWordPressの設定ファイルを探しに来ても、僕のサイトには最初から存在しません。管理できない仕組みを持ち続けるより、守るものを減らすほうが確実です。
まとめ
公開した瞬間から、世界中のボットが見に来ます。小さな会社でも、個人のサイトでも同じです。「自分は大丈夫」と思っているサイトほど、置き忘れがそのままになっています。
怖がらせたいわけではありません。置かなければ取られませんし、合鍵を守れば踏み台にもされません。ボットがどれだけ来ようと、拾うものがなければ素通りしていくだけです。自分のためだけでなく、自分のサイトを訪れる人のためにも、公開前の5つのチェックを習慣にしてください。
サイトから情報が漏れる経路は、こちらで経路ごとにまとめました。→ 相次ぐ情報漏えい、どこから入られた? 経路別に「本当に効く対策」をやさしく解説
出典
- 実録データ:forwardfield.co.jp のCloudflareセキュリティ分析(2026年10月20日 13時時点の直近24時間)
- SANS ISC:新しいサイトが公開直後にスキャンされる観測
- The Rise of Certificate Transparency and Its Implications on the Internet Ecosystem(IMC 2018)
- Security Affairs:.envファイルを狙った大規模な恐喝キャンペーン(Palo Alto Networks Unit 42の調査)
- Zapier:Vibe coding security(2026年5月の調査を紹介)
- ScanNetSecurity:2026年4月の情報漏えい事故(設定ミス)
- Merklemap:証明書の公開台帳の検索
- ScanNetSecurity:企業のウェブ改ざん被害の急増により一般利用者のウイルス感染の危険性が高まる(IPA)
- CSO Online:AWS environments compromised through exposed .env files(メール送信サービスの合鍵を探していた件)
自社のサイトやシステムの点検を相談したい方へ。診断結果の読み解きから、 直す順番、制作・保守会社との調整まで伴走します。
無料相談を申し込むまず中身を知りたい方はサイトセキュリティ伴走サポートの内容現場開発プラン(FDE)現場アプリ内製化ブートキャンプ導入事例:システムパック株式会社・豊前市のパン屋「ぱんのこ」
フォワード フィールド テクノロジーズ株式会社 代表取締役。 1996年から業務システムの保守・開発に従事。官公庁・保険・製造業を経て、2007年からコンサルティング会社の開発部門を統括。2026年にFFTを創業。一般社団法人日本生成AI推進協会 技術部長。
著者の経歴・開発実績を見る